Composable Operating Systems

Wir bauen sichere Betriebssysteme auf Basis einer Mikrokern-Architektur, um die Komplexität zu reduzieren und die Komponentenisolation zu verbessern. Im Sinne des Prinzips der Modularisierung von Hard- und Software besteht unser System aus kleinen Bausteinen, die in einer vernetzten Umgebung vertrauenswürdig zusammenarbeiten. Im Forschungsbereich Trustworthy Digital Architectures entwickeln wir unser Betriebssystem gemeinsam mit der Gruppe Scalable Computing Hardware, um Sicherheitsprobleme auf Chip- und Netzwerkebene zu lösen. Unsere Gruppe Composable Operating Systems liefert somit wesentliche Bausteine, aus denen kundenspezifische Systeme für vernetzte Geräte aufgebaut werden können.

Vom Simulator zur Hardware
Gemeinsam mit dem Team von Scalable Computing Hardware übertragen wir unser Betriebssystem von einem Software-basierten Simulator auf reale Hardware. Dazu implementieren wir die Hardware-Bausteine in einem FPGA-Chip, was es uns erlaubt, das Hardware-Design zu evaluieren und die Interaktion mit unserem Betriebssystem zu testen. Am Ende laufen unser Betriebssystem und die entsprechenden Anwendungen auf einem System-on-Chip. Dabei handelt es sich um einen Chip, der alle wichtigen Komponenten eines Computers – wie Prozessor, Speicher und Beschleuniger – in einer einzigen, kompakten Einheit vereint.
Kosten versus Sicherheit
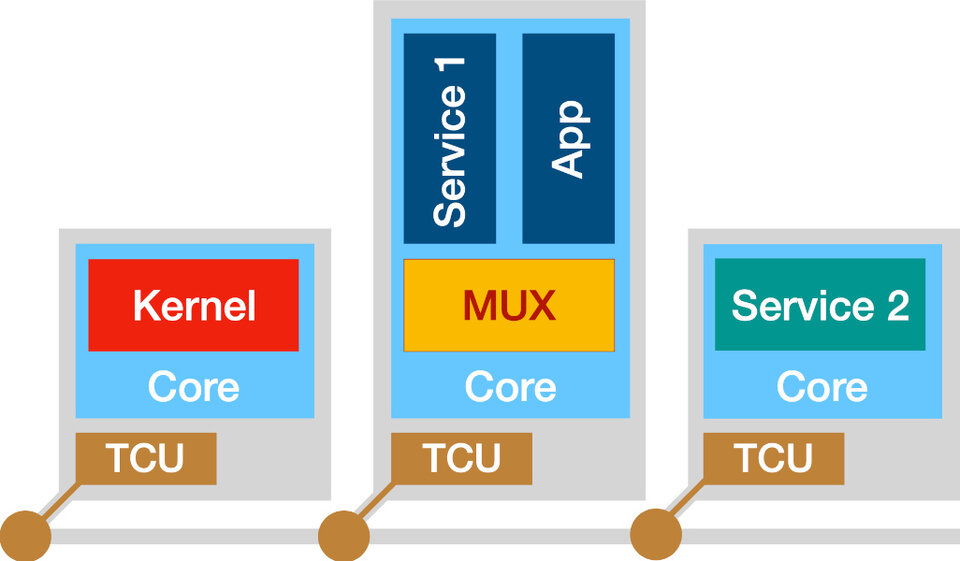
Sicherheit hat ihren Preis. Beispielsweise werden zusätzliche Ressourcen benötigt, um Komponenten auf verschiedenen Prozessorkernen ausführen zu können. Wir untersuchen daher, wie Ressourcen sowohl exklusiv als auch geteilt mit den gleichen Mechanismen genutzt werden können. So können Systemdesigner in jedem Einzelfall zwischen maximaler Isolation (und damit maximaler Sicherheit) oder minimaler Ressourcennutzung wählen.
Updates und Attestierung von Komponenten
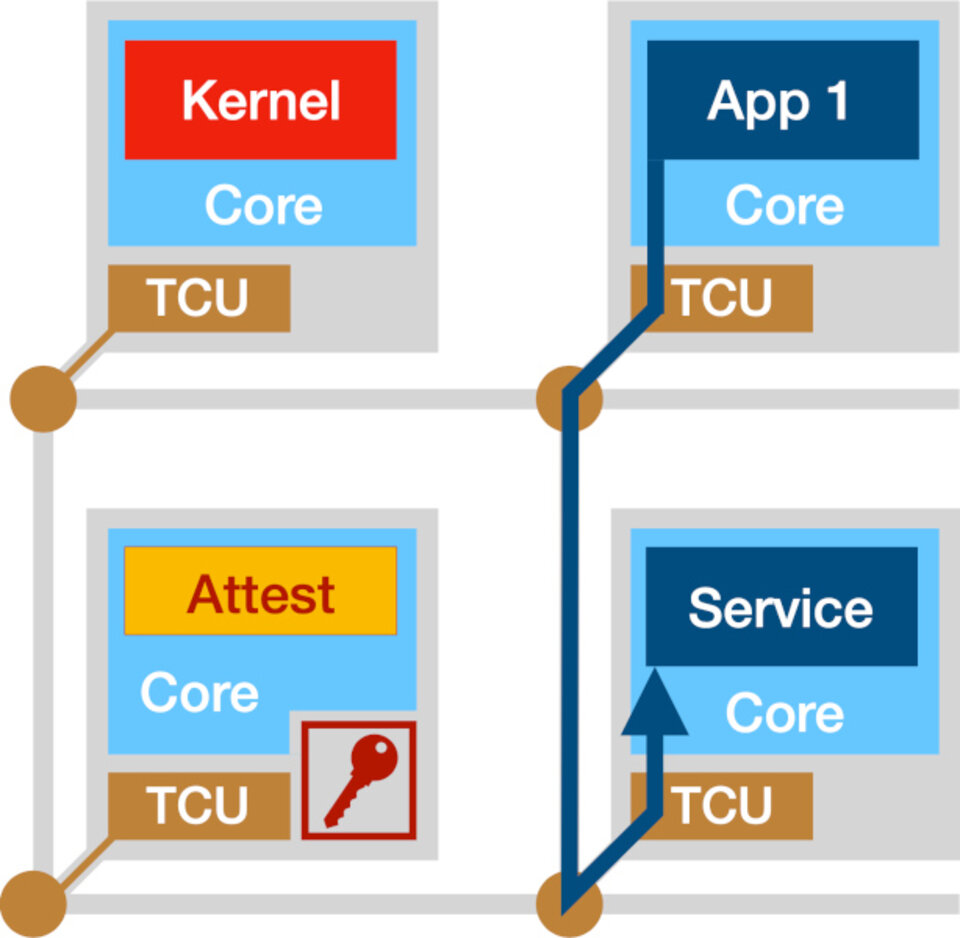
Damit das Gesamtsystem vertrauenswürdig ist, dürfen nur die zum jeweiligen Szenario benötigten Komponenten miteinander kommunizieren. Um dies sicherzustellen, erforschen wir, wie die sichere Attestierung von Identität und Integrität aller Bausteine mit minimalem Hardware- und Software-Aufwand realisiert werden kann. Dabei geht es um die zuverlässige Bestätigung der Echtheit und Unversehrtheit der Komponenten. Diese Attestierung wird auch benötigt, um Software-Updates sicher einzuspielen.
M³ Betriebssystem
M³ ist ein modulares und sicheres Betriebssystem für vernetzte Geräte wie IoT-Systeme, welches am Barkhausen Institut entwickelt wird. Es basiert auf einer gekachelten Hardwarearchitektur, bei der jede Komponente - Hardware oder Software - auf ihrer eigenen Kachel befindet; anfänglich von allen anderen isoliert. Nur das Betriebssystem kann Kommunikationskanäle zwischen ausgewählten Kacheln über eine dedizierte Trusted Communication Unit gewähren.
Dieser „Security-by-Design“-Ansatz wird durch das berechtigungsbasierte Sicherheitsmodell von M³ weiter verbessert. Das Modell verwendet Berechtigungen, um den Zugriff zwischen Komponenten zu autorisieren und feingranular zu kontrollieren. Dies begrenzt den potenziellen Schaden im Falle eines Einbruchs in das System.
Die M³-Sicherheitsarchitektur isoliert schädliche Software und nicht vertrauenswürdige Hardwarekomponenten und erhöht so die Vertrauenswürdigkeit in unserer vernetzten Welt.
Das M³-Framework ist als Open-Source-Codebasis auf GitHub verfügbar.
Wissenschaftskommunikation mittels Film
Um unsere Forschung einem breiteren Publikum zu näherzubringen, gehen wir manchmal ungewöhnliche Wege. Einer unserer Vorträge kam beim Publikum so gut an, dass wir daraus einen Erklärfilm zum Thema ‚Datensicherheit durch Modularisierung‘ entwickelt haben. Im Film veranschaulichen animierte Roboter, wie die Software in Smartphones funktioniert und wie wir sie schützen können. Dabei dient das Smartphone auch als Sinnbild für die digitale Infrastruktur in der vernetzten Welt von morgen.
Unser Team
Dr.-Ing. Michael Roitzsch Research Group Leader
Dr.-Ing. Carsten Weinhold Associate Group Leader
Dr.-Ing. Nils Asmussen Principal Researcher
M.Sc. Inf. Matthias Hille Associate Researcher
Ph.D. Nicholas Gordon Associate Researcher
Dipl.-Inf. Till Miemietz Associate Researcher
M.Sc. Per Natzschka Associate Researcher
M. Sc. Viktor Reusch Associate Researcher
Prof. Dr. Hermann Härtig BI Research Fellow
Prof. Dr. Matthias Wählisch BI Research Fellow